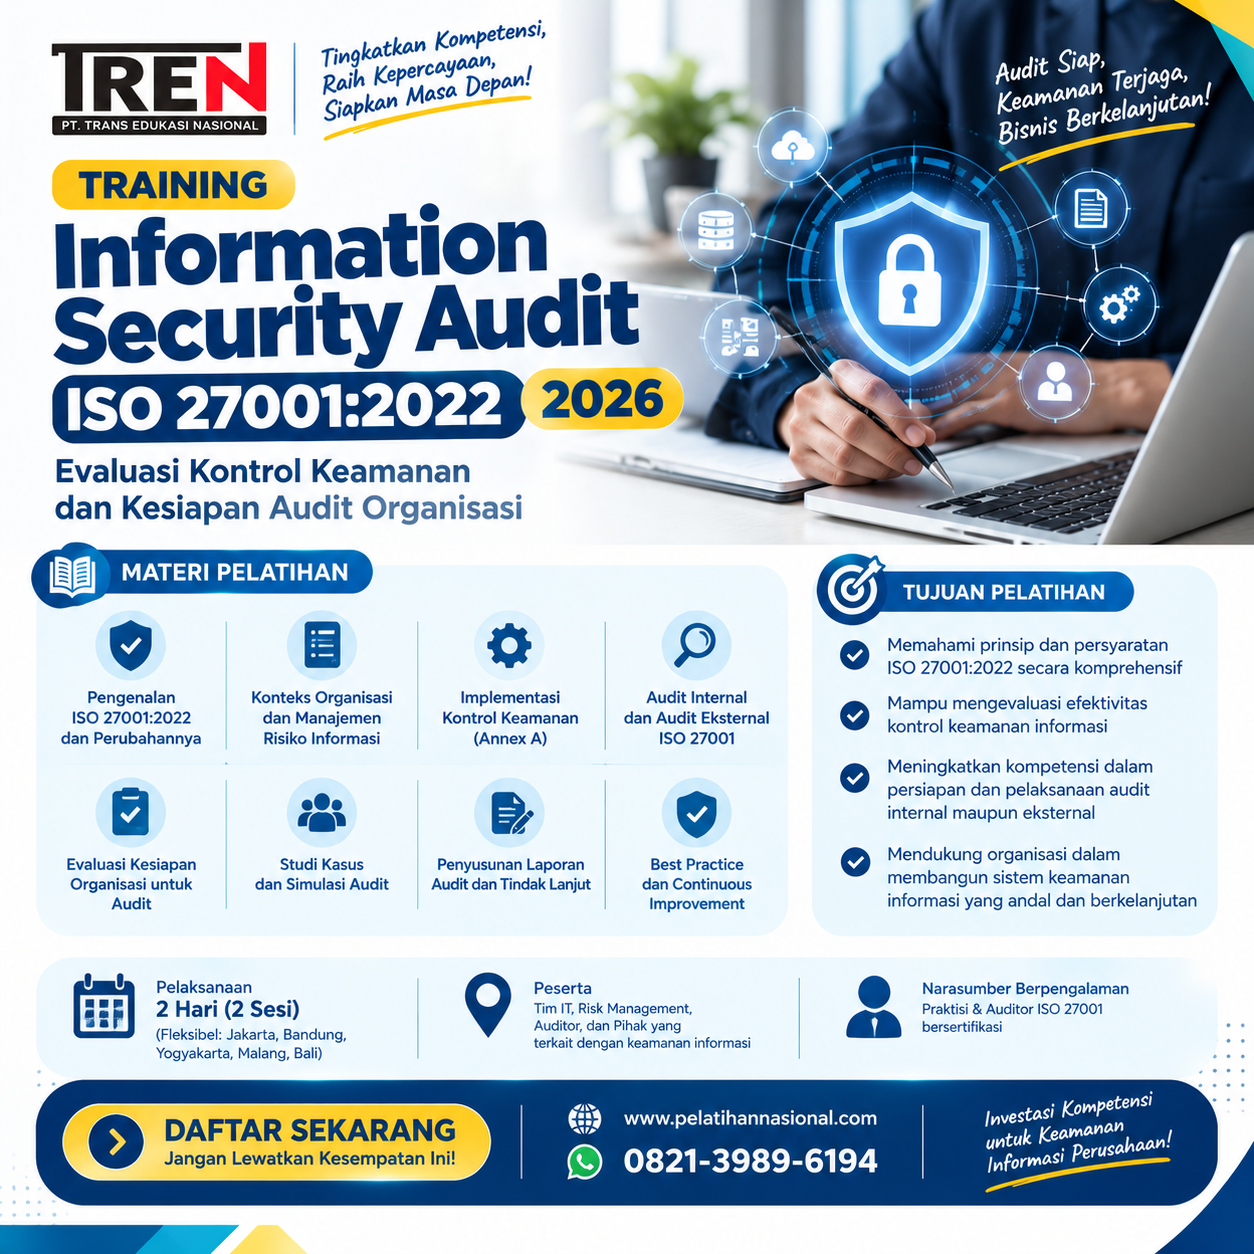
Training Information Security Audit ISO 27001:2022 2026: Evaluasi Kontrol Keamanan dan Kesiapan Audit Organisasi
Deskripsi Pelatihan Information Security Audit ISO 27001:2022
Temuan audit yang muncul berulang pada area yang sama biasanya bukan soal kurangnya dokumen, melainkan lemahnya cara organisasi menguji apakah kontrol keamanan benar-benar berjalan. Kebijakan sudah ditandatangani, prosedur sudah tersimpan di folder bersama, tetapi saat auditor meminta bukti pelaksanaan, tim sering kesulitan menunjukkan rekaman yang utuh. Training ini membahas cara menyusun dan melaksanakan audit keamanan informasi berdasarkan ISO 27001:2022 dengan pendekatan yang praktis dan berbasis bukti.
Peserta diajak membaca struktur terbaru standar, termasuk 93 kontrol Annex A yang dikelompokkan ulang ke dalam empat tema, lalu menerjemahkannya menjadi program audit internal yang realistis untuk ukuran dan risiko perusahaan masing-masing. Fokusnya bukan menghafal klausul, tetapi memahami apa yang harus diperiksa, siapa yang perlu diwawancarai, bukti apa yang cukup, dan bagaimana menulis temuan yang jelas serta dapat ditindaklanjuti.
Workshop ini cocok sebagai corporate training bagi organisasi yang sedang menyiapkan sertifikasi, transisi dari versi 2013, atau ingin memperkuat kualitas audit internal sebelum surveillance audit oleh badan sertifikasi.
Mengapa Pelatihan Information Security Audit ISO 27001:2022 Ini Penting?
Transisi ke edisi 2022 membawa perubahan yang tidak sedikit. Kontrol baru seperti threat intelligence, keamanan layanan cloud, kesiapan TIK untuk keberlangsungan bisnis, pemantauan aktivitas, dan pencegahan kebocoran data menuntut bukti yang sebelumnya tidak diminta. Organisasi yang hanya memperbarui Statement of Applicability tanpa menyesuaikan program audit akan menemukan celah pada saat audit eksternal.
Di sisi lain, audit internal sering diperlakukan sebagai formalitas tahunan. Auditor internal ditunjuk dari bagian yang tidak punya waktu, checklist diambil dari template umum, dan hasilnya berhenti sebagai laporan yang jarang dibahas manajemen. Padahal audit yang baik adalah sumber informasi paling murah untuk mengetahui kelemahan kontrol sebelum insiden terjadi.
Pelanggan korporat, regulator sektor keuangan, dan pemilik tender kini semakin sering meminta sertifikat atau bukti kesesuaian ISO 27001 sebagai syarat kerja sama. Kesiapan audit menjadi bagian dari kredibilitas bisnis, bukan sekadar urusan tim TI.
Tantangan yang Sering Dihadapi Perusahaan
- Ruang lingkup ISMS tidak didefinisikan dengan tegas sehingga batas audit menjadi kabur.
- Statement of Applicability belum diperbarui mengikuti struktur kontrol 2022.
- Penilaian risiko dilakukan sekali dan tidak ditinjau saat ada perubahan sistem atau vendor.
- Bukti pelaksanaan kontrol tersebar di banyak tim dan sulit dikumpulkan saat audit.
- Auditor internal kurang independen karena mengaudit area kerjanya sendiri.
- Temuan audit ditutup dengan perbaikan administratif tanpa menyelesaikan akar masalah.
- Kontrol baru seperti pemantauan aktivitas dan keamanan cloud belum punya pemilik yang jelas.
- Tinjauan manajemen berjalan tanpa data kinerja keamanan yang memadai.
- Indikator kinerja ISMS tidak terukur sehingga efektivitas kontrol sulit dibuktikan.
- Karyawan dan vendor belum memahami peran mereka saat auditor melakukan wawancara.
- Jadwal audit bertabrakan dengan puncak beban kerja operasional.
Risiko Jika Tidak Ditangani
- Ketidaksesuaian mayor pada audit sertifikasi yang menunda atau membatalkan penerbitan sertifikat.
- Kehilangan peluang tender dan kontrak karena sertifikasi tidak dapat dibuktikan tepat waktu.
- Insiden keamanan yang tidak terdeteksi karena kontrol hanya ada di atas kertas.
- Biaya pengulangan audit dan perbaikan mendadak yang jauh lebih besar dari pencegahan.
- Menurunnya kepercayaan pelanggan dan mitra terhadap pengelolaan data perusahaan.
- Sanksi atau teguran dari regulator pada sektor yang mewajibkan standar keamanan informasi.
Tujuan Pelatihan Information Security Audit ISO 27001:2022
- Memahami struktur ISO 27001:2022, klausul 4 sampai 10, dan perubahan dari versi sebelumnya.
- Menyusun program dan rencana audit internal berbasis risiko.
- Menyiapkan checklist audit yang disesuaikan dengan konteks organisasi.
- Melakukan wawancara dan pengumpulan bukti audit secara sistematis.
- Mengevaluasi efektivitas kontrol Annex A pada tema organisasi, orang, fisik, dan teknologi.
- Menulis temuan audit yang jelas, objektif, dan dapat diverifikasi.
- Mengelola tindakan korektif sampai akar masalah benar-benar tertutup.
- Menyiapkan organisasi menghadapi audit sertifikasi dan surveillance.
Manfaat Pelatihan Information Security Audit ISO 27001:2022
- Audit internal menghasilkan temuan yang bernilai dan bukan sekadar daftar centang.
- Waktu persiapan audit eksternal menjadi lebih singkat dan terkendali.
- Pemilik proses memahami bukti apa yang harus dijaga secara rutin.
- Gap terhadap kontrol baru 2022 teridentifikasi lebih awal.
- Laporan audit lebih mudah dipakai manajemen untuk mengambil keputusan.
- Koordinasi antara tim TI, HR, legal, dan operasional menjadi lebih rapi.
- Risiko ketidaksesuaian mayor pada audit sertifikasi dapat ditekan.
- Dokumentasi ISMS lebih ringkas dan benar-benar dipakai.
- Kepercayaan pelanggan meningkat karena kontrol dapat dibuktikan.
- Tim memiliki bahasa audit yang sama sehingga diskusi dengan auditor eksternal lebih produktif.
Sasaran Peserta
Program ini ditujukan bagi profesional yang terlibat dalam penerapan, pemeliharaan, dan pengujian sistem manajemen keamanan informasi, terutama perusahaan yang sedang atau akan mengikuti audit sertifikasi.
- Information Security Manager dan CISO
- Internal Auditor ISMS
- IT Manager dan IT Specialist
- Risk Management dan Compliance Officer
- Data Protection Officer
- Management Representative
- Human Capital dan Legal yang terlibat dalam kontrol keamanan
Materi Pelatihan Information Security Audit ISO 27001:2022
Modul 1: Kerangka ISO 27001:2022
- Struktur klausul 4 sampai 10
- Perbedaan edisi 2013 dan 2022
- Peran Annex A dan Statement of Applicability
- Siklus ISMS dan peningkatan berkelanjutan
Modul 2: Konteks dan Ruang Lingkup ISMS
- Pihak berkepentingan dan kebutuhan mereka
- Penentuan batas dan ruang lingkup
- Isu internal dan eksternal
- Pemeriksaan kesesuaian ruang lingkup saat audit
Modul 3: Kepemimpinan dan Tata Kelola
- Komitmen manajemen puncak
- Kebijakan keamanan informasi
- Peran, tanggung jawab, dan kewenangan
- Bukti keterlibatan pimpinan
Modul 4: Penilaian dan Perlakuan Risiko
- Metodologi risiko dan kriteria penerimaan
- Rencana perlakuan risiko
- Memverifikasi konsistensi risiko dan kontrol
- Risiko residual dan persetujuannya
Modul 5: Perencanaan Program Audit
- Penyusunan program audit tahunan
- Penentuan kriteria dan ruang lingkup audit
- Pemilihan auditor dan menjaga independensi
- Penjadwalan yang tidak mengganggu operasional
Modul 6: Kontrol Organisasi
- Kebijakan, peran, dan pemisahan tugas
- Threat intelligence
- Keamanan informasi pada hubungan pemasok
- Kepatuhan hukum dan kontraktual
Modul 7: Kontrol Orang dan Fisik
- Screening, kontrak kerja, dan kesadaran keamanan
- Proses disipliner dan pelaporan kejadian
- Keamanan area kerja dan perimeter
- Pemantauan keamanan fisik
Modul 8: Kontrol Teknologi
- Manajemen akses dan hak istimewa
- Kriptografi dan manajemen kunci
- Manajemen kerentanan dan konfigurasi
- Logging, pemantauan, dan pencegahan kebocoran data
- Keamanan layanan cloud
Modul 9: Teknik Pengumpulan Bukti
- Wawancara, observasi, dan pemeriksaan dokumen
- Sampling yang dapat dipertanggungjawabkan
- Bukti objektif dan bukti yang lemah
- Pencatatan temuan di lapangan
Modul 10: Penulisan Temuan dan Pelaporan
- Klasifikasi mayor, minor, dan observasi
- Struktur pernyataan temuan
- Menyusun laporan yang mudah dibaca manajemen
- Rapat penutup yang konstruktif
Modul 11: Tindakan Korektif
- Analisis akar masalah
- Rencana tindakan dan penanggung jawab
- Verifikasi efektivitas perbaikan
- Pemantauan temuan berulang
Modul 12: Tinjauan Manajemen dan Kesiapan Sertifikasi
- Masukan dan keluaran tinjauan manajemen
- Indikator kinerja ISMS
- Simulasi audit tahap 1 dan tahap 2
- Rencana kesiapan 90 hari
Output Kompetensi Peserta
- Mampu menjelaskan persyaratan ISO 27001:2022 secara praktis kepada pemilik proses.
- Mampu menyusun program dan rencana audit internal berbasis risiko.
- Mampu menyiapkan checklist audit sesuai kontrol yang diterapkan.
- Mampu menilai efektivitas kontrol teknologi, fisik, orang, dan organisasi.
- Mampu mengumpulkan dan mengevaluasi bukti audit secara objektif.
- Mampu menulis laporan temuan yang jelas dan dapat ditindaklanjuti.
- Mampu memfasilitasi analisis akar masalah dan tindakan korektif.
- Mampu menyiapkan organisasi menghadapi audit sertifikasi.
Metode Pelatihan Information Security Audit ISO 27001:2022
Sesi menggabungkan pemaparan singkat, diskusi kasus, simulasi wawancara audit, latihan menyusun temuan dari bukti fiktif, dan role play rapat pembukaan serta penutupan audit. Peserta bekerja dengan contoh dokumen ISMS dan membawa pulang template yang dapat langsung disesuaikan.
Case Study dan Best Practice
Studi Kasus 1: Perusahaan Layanan Keuangan dengan Temuan Berulang
Dua siklus audit berturut-turut menemukan masalah pada peninjauan hak akses. Tim ternyata hanya memperbaiki akun yang disebutkan auditor, tanpa mengubah proses peninjauan berkala. Latihan ini membahas cara menelusuri akar masalah dan merancang kontrol yang bertahan.
Studi Kasus 2: Perusahaan Manufaktur dan Transisi ke Edisi 2022
Perusahaan memperbarui dokumen tetapi tidak menetapkan pemilik untuk kontrol baru. Peserta memetakan gap, menentukan penanggung jawab, dan menyusun jadwal bukti pelaksanaan.
Studi Kasus 3: Penyedia Layanan Teknologi dengan Banyak Vendor
Ruang lingkup audit mencakup layanan cloud pihak ketiga. Peserta mempelajari cara memeriksa kontrol pemasok, perjanjian layanan, dan bukti pemantauan yang dapat diterima auditor.
Implementasi di Perusahaan
Setelah sesi, peserta menyusun rencana audit internal enam bulan, daftar pemilik bukti untuk tiap kontrol, serta jadwal tinjauan manajemen. Perusahaan dapat menambahkan sesi pendampingan untuk meninjau hasil audit pertama dan mempersiapkan audit sertifikasi.
Fasilitas Peserta
- Modul dan materi presentasi
- Template program audit, checklist, dan form temuan
- Contoh Statement of Applicability
- Sertifikat keikutsertaan
- Sesi konsultasi setelah pelatihan
- Coffee break dan makan siang untuk sesi tatap muka
Durasi Pelatihan Information Security Audit ISO 27001:2022
Pelatihan berlangsung 2 sampai 3 hari, baik secara in house training maupun kelas publik, dan dapat disesuaikan dengan tingkat kesiapan serta jadwal perusahaan.
FAQ terkait Information Security Audit ISO 27001:2022
Apakah pelatihan ini hanya untuk perusahaan yang sudah bersertifikat ISO 27001?
Tidak. Perusahaan yang baru merencanakan sertifikasi justru mendapat manfaat besar karena dapat membangun kebiasaan audit yang benar sejak awal.
Apakah materi mencakup perbedaan edisi 2013 dan 2022?
Ya. Pemetaan perubahan kontrol dan dampaknya pada audit dibahas secara khusus.
Apakah peserta dapat menjadi auditor internal setelah mengikuti sesi ini?
Peserta memperoleh kemampuan praktis untuk melaksanakan audit internal. Penunjukan resmi tetap mengikuti kebijakan perusahaan.
Apakah pelatihan ini menggantikan kursus Lead Auditor bersertifikat?
Tidak. Program ini berfokus pada audit internal dan kesiapan organisasi, bukan sertifikasi kualifikasi auditor dari lembaga tertentu.
Apakah bisa menggunakan dokumen ISMS perusahaan sendiri?
Bisa. Untuk in house training, dokumen nyata dapat dipakai dengan persetujuan perusahaan.
Bagaimana jika kami belum memiliki Statement of Applicability?
Peserta akan mempelajari struktur dan cara penyusunannya sebagai bagian dari latihan.
Apakah ada latihan menulis temuan audit?
Ada. Peserta menulis dan saling meninjau temuan berdasarkan bukti kasus.
Apakah materi cocok untuk tim non teknis?
Cocok. Kontrol organisasi dan orang dibahas dengan bahasa yang mudah dipahami tim HR, legal, dan operasional.
Apakah tersedia pendampingan setelah pelatihan?
Tersedia sebagai layanan tambahan untuk meninjau rencana audit dan hasil audit awal.
Apakah pelatihan dapat dilaksanakan secara online?
Dapat. Format online, tatap muka, maupun hybrid disesuaikan dengan kebutuhan perusahaan.
🔥 Cakupan Pelaksanaan Program Training
Program pengembangan kompetensi ini dirancang untuk membantu organisasi meningkatkan efektivitas kerja, mempercepat proses operasional, memperkuat koordinasi lintas fungsi, serta meningkatkan kemampuan tim dalam menghadapi perubahan bisnis yang semakin dinamis. Pelaksanaan program dapat disesuaikan dengan kebutuhan, tingkat kompetensi peserta, target organisasi, serta tantangan operasional yang dihadapi masing-masing perusahaan.
⚡ Skema Pelaksanaan Training
| Skema |
Deskripsi |
Manfaat Organisasi |
| In-Class Training |
Pembelajaran terstruktur berbasis materi, studi kasus, dan diskusi interaktif |
Transfer knowledge lebih cepat dan sistematis |
| In-House Training |
Program disesuaikan dengan SOP, workflow, dan kebutuhan bisnis perusahaan |
Materi lebih relevan dan langsung dapat diterapkan |
| Workshop Intensif |
Praktik langsung berbasis tantangan dan kasus nyata organisasi |
Peningkatan kemampuan problem solving dan implementasi |
| On The Job Assistance |
Pendampingan implementasi langsung dalam aktivitas kerja |
Mempercepat penerapan hasil pelatihan dalam operasional |
📍 Cakupan Wilayah Pelaksanaan
| Jakarta |
Bandung |
Surabaya |
Semarang |
| Yogyakarta |
Medan |
Makassar |
Denpasar |
| Balikpapan |
Batam |
Palembang |
Pekanbaru |
⚠️ Mengapa Banyak Program Pengembangan Kompetensi Tidak Memberikan Dampak Maksimal?
Dalam banyak organisasi, tantangan utama bukan hanya terletak pada teknologi, sistem, atau kebijakan yang digunakan, melainkan pada kemampuan tim dalam menerapkan strategi, menjalankan proses kerja secara konsisten, serta menjaga kualitas eksekusi di lapangan.
Akibatnya, berbagai inisiatif perbaikan sering kali berjalan lebih lambat dari yang diharapkan, target operasional sulit tercapai secara optimal, dan peluang peningkatan kinerja tidak termanfaatkan secara maksimal.
📊 Pola Tantangan yang Umum Ditemukan di Perusahaan
| Area |
Tantangan Umum |
Dampak terhadap Organisasi |
| Proses Kerja |
Alur kerja belum optimal atau terlalu kompleks |
Produktivitas menurun dan waktu kerja lebih panjang |
| Koordinasi |
Kolaborasi antar fungsi belum berjalan efektif |
Duplikasi pekerjaan dan meningkatnya revisi |
| Implementasi |
Pengetahuan belum diterapkan secara konsisten |
Perbaikan tidak menghasilkan dampak optimal |
| Monitoring |
Evaluasi dan pengukuran kinerja belum terstruktur |
Sulit mengendalikan pencapaian target |
💡 Pendekatan Pengembangan yang Banyak Digunakan Organisasi Berkinerja Tinggi
Salah satu pendekatan yang banyak diterapkan organisasi modern adalah pengembangan kompetensi berbasis implementasi, yaitu program pelatihan yang tidak hanya fokus pada pemahaman konsep, tetapi juga membantu peserta menerjemahkan materi menjadi tindakan nyata yang relevan dengan kebutuhan pekerjaan sehari-hari.
Melalui pendekatan ini, organisasi dapat mempercepat proses adopsi perubahan, meningkatkan kualitas eksekusi, memperkuat kolaborasi tim, dan menghasilkan dampak yang lebih terukur terhadap kinerja bisnis.
Contohnya melalui program Training Information Security Audit ISO 27001:2022 2026: Evaluasi Kontrol Keamanan dan Kesiapan Audit Organisasi yang dapat disesuaikan dengan kebutuhan organisasi untuk mendukung peningkatan efektivitas kerja, efisiensi proses bisnis, serta pencapaian target operasional maupun strategis perusahaan.
🔧 Model Pendekatan Pengembangan Kompetensi
| Pendekatan |
Fokus Utama |
Manfaat |
| Process Improvement |
Penyempurnaan proses kerja |
Operasional lebih cepat dan efisien |
| Capability Development |
Peningkatan kompetensi SDM |
Kinerja individu dan tim meningkat |
| Operational Alignment |
Keselarasan strategi dan pelaksanaan |
Implementasi lebih konsisten |
| Performance Optimization |
Peningkatan hasil kerja dan produktivitas |
Target organisasi lebih mudah dicapai |
🎯 Konsultasi Kebutuhan Training & Langkah Selanjutnya
Setiap organisasi memiliki tantangan, prioritas, dan target pengembangan yang berbeda. Karena itu, menentukan program pelatihan yang tepat sebaiknya diawali dengan pemetaan kebutuhan agar solusi yang dipilih benar-benar relevan dengan kondisi dan tujuan perusahaan.
Banyak perusahaan baru melakukan pengembangan kompetensi setelah muncul hambatan operasional, penurunan produktivitas, atau ketidaksesuaian antara strategi dan implementasi. Padahal, identifikasi kebutuhan sejak awal dapat membantu organisasi mengambil langkah perbaikan lebih cepat sebelum dampaknya menjadi lebih besar.
Konsultasi awal dapat membantu organisasi memperoleh gambaran kebutuhan pengembangan yang lebih tepat tanpa kewajiban mengikuti program pelatihan tertentu.
📋 Melalui konsultasi, organisasi dapat memperoleh:
✔ Identifikasi kebutuhan kompetensi yang perlu diperkuat
✔ Rekomendasi program yang paling relevan dengan tantangan organisasi
✔ Alternatif metode pelaksanaan yang sesuai dengan kebutuhan perusahaan
✔ Gambaran ruang lingkup implementasi yang lebih terukur
✔ Masukan awal untuk penyusunan rencana pengembangan SDM
📌 Penutup
Keunggulan organisasi tidak hanya ditentukan oleh strategi yang dimiliki, tetapi juga oleh kemampuan tim dalam mengeksekusi strategi tersebut secara konsisten, efektif, dan terukur. Karena itu, investasi pada pengembangan kompetensi yang tepat dapat menjadi langkah penting untuk memperkuat kinerja, meningkatkan produktivitas, serta mendukung pertumbuhan organisasi secara berkelanjutan.
Untuk memperoleh informasi lebih lanjut mengenai pelaksanaan, kebutuhan in-house training, workshop, maupun program pengembangan kompetensi yang disesuaikan dengan kebutuhan perusahaan, silakan menghubungi tim kami.
✉️ Email: info@pelatihannasional.com
📞 WhatsApp: 0821-3989-6194